BASTA! 2015 in Darmstadt – Tag 2
Hallo zusammen,
heute steht der zweite Tag der BASTA! an.
Die Auswahl an Sessions ist riesig, wie man unten auf dem Bild oder hier sehen kann.
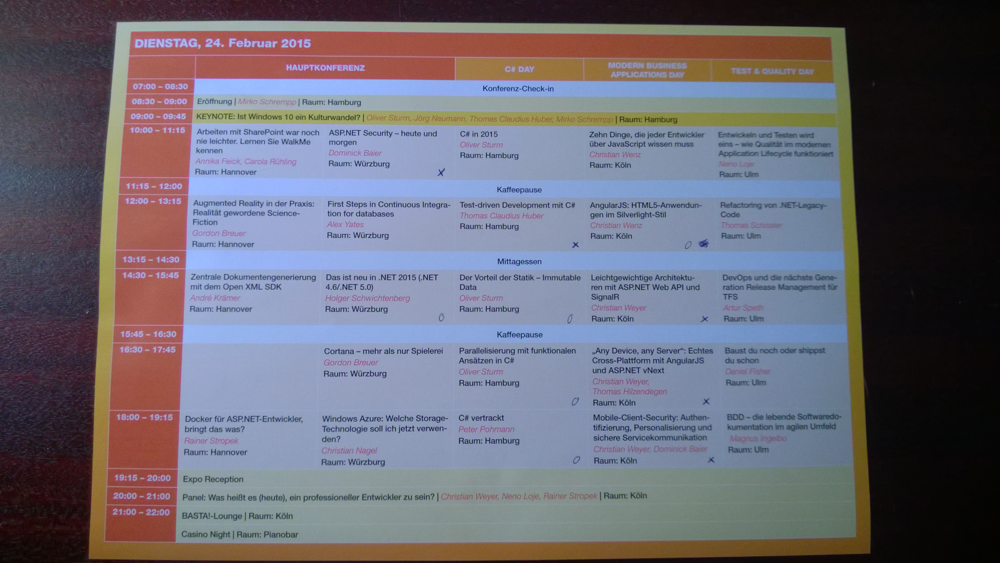
Ich habe heute die Sessions «ASP.NET Security – Heute und Morgen» bei Dominick Baier und die Session «Test-Driven Development mit C#» bei Thomas Claudius Huber angeschaut.
Die Session waren sehr interessant, wenngleich sie auch nicht so umfassend sind wie ein kompletter Workshop-Tag. Das können sie auch schon von der Zeit her nicht. Trotzdem fängt man verschiedene Ansätze auf, wie andere Entwickler Problem X lösen und man erfährt neuen Wind und nimmt Meinungen auf und tauscht sich aus.
Konkrete Erkenntnisse aus den Sessions: Die ASP.NET-Security beispielsweise wurde in der Session ausschliesslich über Claims geregelt! Und: Endlich hat mir mal jemand verständlich erklärt, was OWIN und Katana sind und wofür man sie gebrauchen kann. Die Modularität von OWIN und der Wrapper «Katana» sind einleuchtend und absolute Fortschritte im Bereich ASP.NET. Die Authentifizierung gegenüber Third-Party-Companies wie Google oder Facebook ist damit auch kein Problem, das wusste ich bereits. Aber dass man trotzdem seine eigene Benutzerverwaltung aufbauen kann und un Prinzip nur die Abfrage nach den Credentials auslagern kann, war mir komplett neu. Auch der Architekturansatz, eine MVC-Anwendung ebenfalls als «Client» einer SPA laufen zu lassen scheint mir sehr sehr interessant. Dies sind Möglichkeiten, über die ich einfach nie nachgedacht habe.
In der zweiten TDD-Session war schon vieles mir bekanntes dabei, was kein Problem war. Ich habe wertvolle Tipps bekommen, dass XUnit sehr möchtig ist und Moq vielleicht doch besser ist als das von mir benutzte Rhino-Mocks (Weil ich ausschliesslich das kannte und ich hier voll in die «Veränderungen sind Böse»-Falle getappt bin).
Nach dem Mittagessen hat mich mein Web-Entwickler-Herz wieder gepackt und ich bin wieder mal in Angular-Sessions gegangen. Auch wenn ich Angular schon kenne, die Verwendung von OWIN und Signal R ist immernoch spannend. Authentisierung mit Tokens und nicht mehr mit Cookies und und und…Das alles zu beschreiben sprengt den Rahmen.
Abgerundet wurde der Abend von einem sehr sehr interessanten Talk, der behandelte, was der moderne Softwareentwickler mitbringen muss. Wie der moderne Softwareentwickler «aussehen» muss. Das war insofern interessant, dass es Leute auf dem Podium gab, die durchaus gesagt haben, dass Kommunikation eine «nicht so wichtige» Eigenschaft eines Programmieres wäre. Was mich ziemlich von den Socken gehauen hat, denn ich persönlich halte das für ein Killer-Feature eines Entwicklers. Nun, diese und weitere Fragen wurde in grosser Runde diskutiert und kommuniziert.
Das war die Basta! in diesem Jahr für mich. Sie wird nochmal aufleben in einem internen Vortrag (vielleicht gibt es die Slides dann hier).
Bis dahin
Fabian
Schreiben Sie einen Kommentar